プロが暴く偽メールの手口!2026年最新フィッシング詐欺の見分け方
日常的に届く宅配便の不在通知、大手ECサイトの決済確認、あるいは金融機関からの「口座凍結の警告」――受信トレイに並ぶ通知を開く瞬間、その真偽を確信できているでしょうか。生成AIの急速な進化を背景に、従来の「不自然な日本語」で見分ける手法は通用しなくなっています。本物と寸分違わぬデザインや文面で利用者を欺くサイバー犯罪の手口は、かつてない精度に達しています。
警察庁やフィッシング対策協議会の最新報告によれば、実在する大手企業やインフラ事業者を騙る攻撃は複雑化の一途を辿っており、日常のちょっとした油断が致命的な金銭被害や個人情報の漏洩に直結します。本稿では、デジタルセキュリティの最前線で取材を続ける記者の視点から、偽メールを確実に識別する具体的な確認手順と、被害を未然に防ぐ決定的な防衛策を体系的に解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:表示名に惑わされず、メールヘッダーの送信元アドレスやドメイン認証(SPF/DKIM/DMARC)を確認することが偽装を見抜く大原則。
- 要点2:本文中のリンクを直接クリックせず、URLの正規ドメイン確認や公式アプリ・事前登録したブックマーク経由でアクセスを徹底する。
- 要点3:万一情報を入力してしまった場合は、即座のクレジットカード利用停止、パスワード変更、公的相談窓口への連携が被害拡大を防ぐ鍵となる。
【2026年最新サイバー被害事例】巧妙化する実在企業なりすましメールの実態
サイバー犯罪の現場では、攻撃者が利用者の心理的隙を突く高度なソーシャルエンジニアリングが常態化しています。2026年最新サイバー被害事例を分析すると、従来の無差別にばら撒く手法から、利用者の購買履歴や生活行動を巧みに推測した標的型の偽装へとシフトしていることが分かります。
特に被害が急増しているのが、電力会社、通信キャリア、大手クレジットカード会社を装った実在企業なりすましメールです。「未納料金によるサービス即時停止」「不正ログイン検知に伴うアカウント保護」といった緊急性を装う文面は、利用者に冷静な判断の時間を与えないよう緻密に設計されています。取材に応じたサイバー犯罪対策の専門捜査官は、「生成AIによる文面校正が導入されたことで、かつてのような文法エラーやフォントの不自然さはほぼ完全に消失した」と警鐘を鳴らします。
情報通信ネットワークの普及に伴い、一度漏洩した認証情報がダークウェブ上で売買され、二次被害、三次被害へと発展する個人情報流出の危険性も深刻化しています。単なる「迷惑メール」として片付けるのではなく、組織的なサイバー犯罪の侵入口として警戒度を引き上げる必要があります。
偽メールの特徴と手口|本物そっくりの文面を見破る4つのチェックポイント
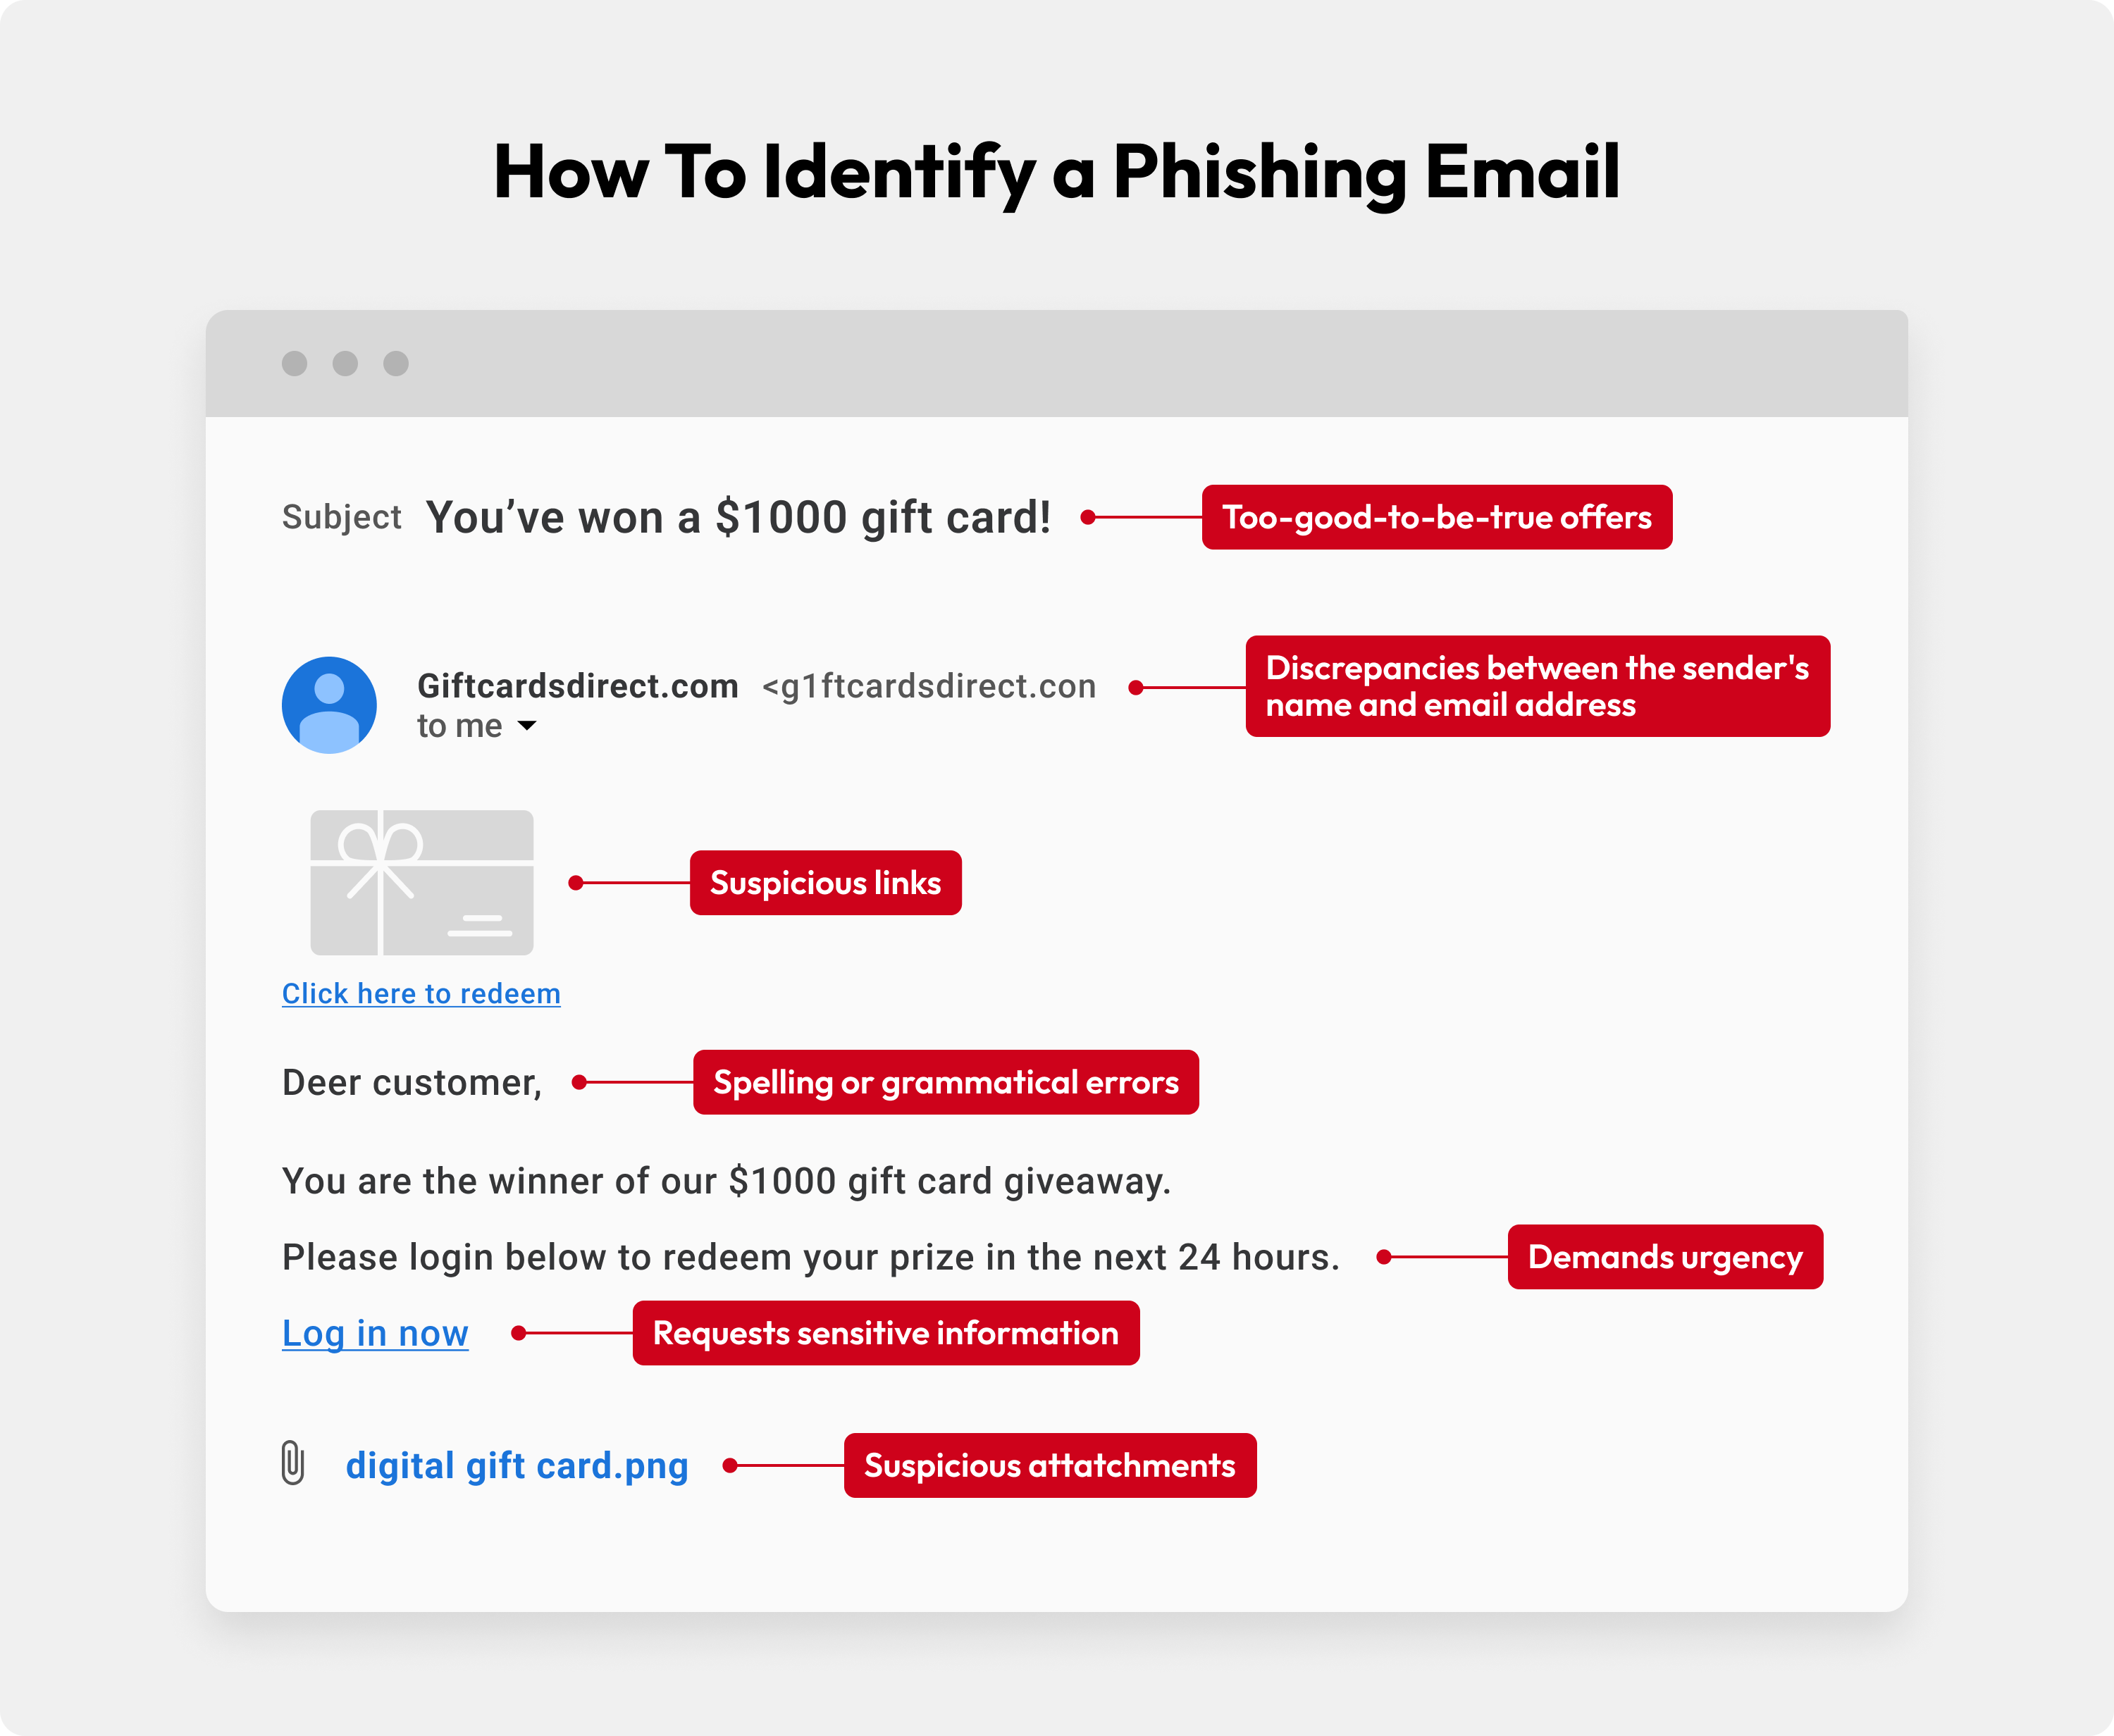
精巧に作られた攻撃メールであっても、送信経路やウェブの仕組み上、必ずどこかに痕跡が残ります。被害を未然に回避するために押さえておくべき偽メールの特徴と手口には、以下の明確な判定基準が存在します。
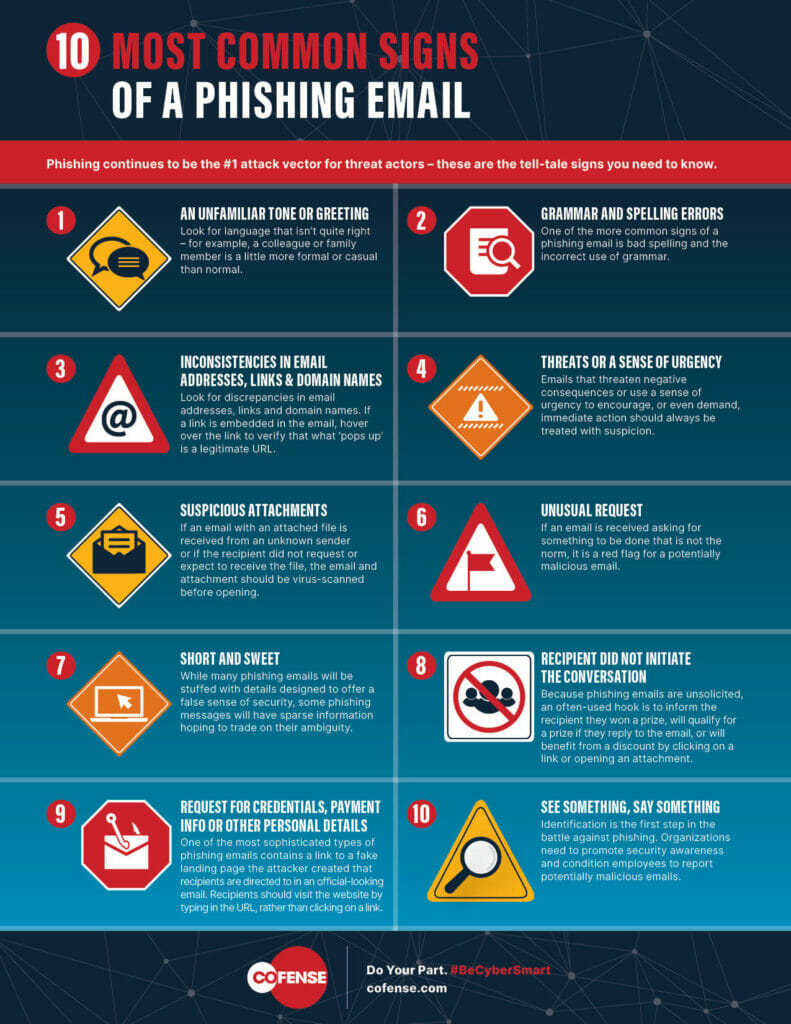
まず警戒すべきは、読者の不安や焦りを煽る「緊急性の強調」です。「24時間以内に更新がない場合はアカウントを削除します」「本日中に支払いが確認できない場合は法的措置を取ります」といった強い言葉で即座の操作を要求するパターンは、フィッシングの典型的な兆候です。
次に、メール本文に記載されたリンクの取り扱いです。不審なリンクURL見分け方として、画面に表示されているテキストと、実際のリンク先URLが一致しているかを必ず確認しなければなりません。パソコンであればリンクにマウスカーソルを合わせる(ホバーする)、スマートフォンであれば長押しすることで、ブラウザ下部やプレビュー画面に遷移先の完全なURLが表示されます。実在する企業名に似せたアルファベットの置き換え(例:「rn」を「m」に見せる、サブドメインを悪用して公式に見せかけるなど)は頻出の手口です。
さらに、宛名の表記も重要な判断材料です。正規のサービス提供企業であれば、メール冒頭に会員の本名やアカウント番号の一部を記載することが一般的です。「お客様」「会員各位」といった汎用的な呼びかけで始まるメールは、大量送信されたフィッシングである可能性を疑う必要があります。
【実態検証】攻撃手法の推移と見破る難易度を徹底比較
攻撃手法の進化に伴い、ユーザー側が払うべき注意のレベルも大きく変化しています。手口の類型と検知難易度、それに対する実効的な対策を以下の比較表にまとめました。
| 攻撃手法・タイプ | 特徴・偽装手口 | 検知難易度 | 編集部の推奨アクション |
|---|---|---|---|
| 定型型フィッシング | 機械翻訳による不自然な日本語、無作為送信 | 低(目視で判別可能) | 迷惑メール報告の上、即座に削除 |
| AI生成・完全複製型 | 正規文面を完全複製、流暢な敬語、公式ロゴの盗用 | 高(文面判別は不可能) | メールリンクを遮断、公式アプリから確認 |
| スミッシング(SMS) | 短縮URLを悪用した配送不在通知、決済警告 | 中〜高(短縮URLで隠蔽) | SMS内リンクは開かず、公式荷物追跡を使用 |
| 中間者型(AiTM) | 二要素認証コードをリアルタイムで中継・窃取 | 極めて高い | パスキー(FIDO2)認証の全面導入 |
データが示す通り、文面の目視確認に頼る旧来の防衛策はすでに限界を迎えています。特に二要素認証をリアルタイムで突破する攻撃に対しては、メール内の誘導に一切乗らないという運用ルールが不可欠です。
送信元メールアドレス確認とドメイン偽装の確認方法
偽装メールを技術的に見破る上で最も信頼性が高いのが、送信元メールアドレス確認とドメインの精査です。メーラーの画面に表示される「送信者名(差出人名)」は、送信側が自由に設定できるため、有名企業の名称が表示されていても何の証拠にもなりません。
必ず差出人の「メールアドレス」を展開し、アットマーク(@)以降のドメイン部分を確認してください。ここで重要となるのがドメイン偽装の確認方法です。サイバー犯罪者は、正規ドメインと一文字だけ異なる文字列(例:「amazon」を「amaz0n」にするなど)を取得して偽装します。
さらに強固な判定基準として、主要なメールプロバイダが導入している電子署名・送信ドメイン認証技術(SPF、DKIM、DMARC)の検証結果を確認する方法があります。GmailやYahoo!メールなどの主要ウェブメールでは、認証に成功した正規の企業メールに対して公式バッジや認証マークが表示されます。ヘッダー情報(Authentication-Results)を確認し、「dmarc=pass」となっているかを確認する習慣をつけることで、技術的な偽装をほぼ確実に排除できます。
スミッシングSMS詐欺手口とスマホ特有の罠
近年、電子メール以上に日常的な脅威となっているのが、携帯電話番号宛てに届くスミッシングSMS詐欺手口です。SMSは文字数制限があるため文面が簡潔であり、リンク先URLも短縮サービスが利用されるケースが多いため、目視での真偽確認が極めて困難になります。
実際に被害に遭ったユーザーの手記や相談事例を検証すると、「ちょうどネット通販で荷物を待っていたタイミングで不在通知SMSが届き、疑わずにタップしてしまった」という証言が圧倒的多数を占めます。攻撃者は、多くの人々が日常的に利用するサービス(宅配、国税庁の納付通知、大手通信キャリアの利用制限など)をテーマに設定し、偶然のタイミングを狙って網を張っています。
スマートフォンでは画面の表示領域が狭く、ブラウザのアドレスバーがスクロールによって隠れる仕様も偽装を見逃す要因となっています。SMSに記載されたリンクからアプリのインストールを促されたり、認証情報の入力を求められたりした場合は、その時点で詐欺と断定して通信を切断する判断が求められます。
開いてしまった時の対処法とクレジットカード不正利用防止
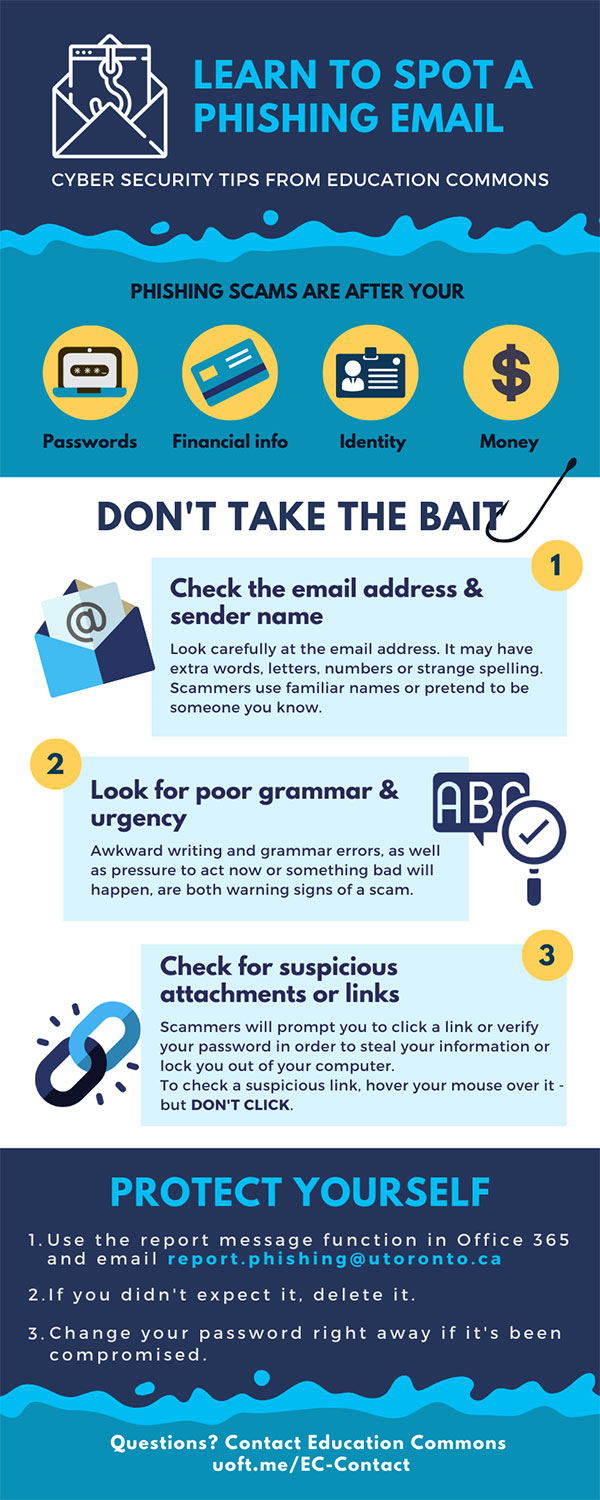
細心の注意を払っていても、過密なスケジュールや疲労時に偽メールを開き、リンク先で情報を入力してしまう事故は起こり得ます。重要なのは、ミスを犯した後の迅速な初動対応です。以下に開いてしまった時の対処法を時系列で整理します。
- ネットワークの遮断と端末のスキャン:不審なファイルをダウンロードした疑いがある場合は、即座にWi-Fiおよびモバイルデータ通信をオフにし、セキュリティソフトでフルスキャンを実施します。
- 認証情報の即時リセット:IDやパスワードを入力してしまった場合、正規の公式サイトからログインし、パスワードを強固なものに変更します。同一パスワードを使い回している他サービスのアカウントもすべて変更対象となります。
- クレジットカードの利用停止連絡:カード番号やセキュリティコードを入力した場合は、直ちにカード会社の不正利用対策窓口へ電話し、カードの一時停止と再発行手続きを依頼します。クレジットカード不正利用防止において、数十分の初動の遅れが致命傷となります。
- 公的機関への相談:被害が発生した場合や不安が残る場合は、警察のサイバー犯罪相談窓口(#9110)や、フィッシング対策協議会、国民生活センターへ速やかに通報・相談を行います。
日頃からの備えとして、メールクライアントの迷惑メールフィルター設定を「高」に設定しておくことや、各サービスのセキュリティ設定で「パスキー」やハードウェアトークンを用いた二要素認証を有効化しておくことが、被害を最小限に抑える多層防御となります。
【プロの結論】「焦燥感」を煽る心理トラップと行動規範
社会心理学の観点からフィッシング詐欺を分析すると、攻撃者が利用しているのは被害者のITリテラシーの低さではなく、人間の普遍的な心理的脆弱性である「焦燥感」と「権威への服従バイアス」です。「法的な差し押さえ」「アカウントの即時停止」という強いストレス要因を突きつけられた人間は、認知負荷が急上昇し、普段なら気づくはずの論理的矛盾やアドレスの違和感を見落としてしまいます。
この心理トラップを無効化する唯一の行動原則は、「メールやSMS内のリンクから直接アクションを起こさない」というルールの完全自動化です。いかに緊急を要する通知であっても、一度メールを閉じ、事前に登録した公式ブックマークやスマートフォンの公式アプリを立ち上げてお知らせ一覧を確認する――このワンクッションを徹底することこそが、2026年の巧妙なサイバー空間を安全に生き抜く最大の防壁となります。
【how to spot a phishing email】に関するよくある質問(FAQ)
Q1:送信元の名前が大手通販サイトや銀行の名前になっている場合は信用していい?
A1:絶対に信用してはいけません。メールの「送信者名(差出人表示名)」は送信側でいくらでも偽装が可能です。必ずアットマーク(@)以降のメールアドレス本体を確認し、公式ドメインと完全一致しているかを確かめる必要があります。
Q2:偽メールのリンクをうっかりクリックしてしまったら、その時点でウイルスに感染する?
A2:クリックしただけで直ちに感染するケースは稀ですが、ゼロデイ脆弱性を突く悪意あるスクリプトが埋め込まれているリスクはゼロではありません。リンク先で個人情報やパスワードを入力せず、ファイルのダウンロードを実行していなければ被害を防げる可能性が高いため、速やかにブラウザのタブを閉じ、ブラウザのキャッシュをクリアしてください。
Q3:迷惑メールフィルターを設定していればフィッシングメールは100%防げる?
A3:100%遮断することは不可能です。フィルターの検知をすり抜けるために、攻撃者は日々ドメインを変更し、文面の暗号化や画像化を行っています。フィルターは第一防衛ラインとして必須ですが、すり抜けて受信トレイに届いたメールに対しては、常に本稿で解説した目視・技術的チェックを行う必要があります。
まとめ:偽メールに騙されないための習慣とセキュリティ対策
精巧さを増すサイバー攻撃の脅威に対し、完全な静観や精神論での注意は通用しません。フィッシング詐欺対策の本質は、個人の直感に頼るのではなく、仕組みとルールによって危険を排除することにあります。
受信したメッセージの緊急性に惑わされず、送信元ドメインを精査し、リンクを踏まずに正規ルートからアクセスする――このシンプルな防犯習慣の定着が、あなたの大切な資産と個人情報を強固に守り抜く決定打となります。日々のデジタルライフにおいて、今一度セキュリティ設定と通知の確認手順を見直してください。 (出典: how to spot a phishing email(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
